
Туннели MikroTik: что быстрее и что выбрать — замеры на hEX и hAP ax lite


Какой туннель на MikroTik быстрее и какой выбрать для двух офисов, удалённых сотрудников и L2-моста? Мы сравнили 16 вариантов, от PPTP до VXLAN, на недорогих hEX и hAP ax lite с RouterOS 7.22.3: скорость TCP и UDP, нагрузка на каждое ядро, один туннель и до десяти сразу. Плюс минимальные команды для каждого туннеля и разбор, почему цифры получаются именно такими.
Нет роутера под рукой? На открытом уроке стенд уже включён и ждёт вас. Подробнее ↓Короткий ответ
Если нужен один совет на всё: между двумя MikroTik на RouterOS 7 начинайте с WireGuard, для L2-моста берите EoIP или VXLAN поверх шифрованного канала, а SSTP и OpenVPN по TCP оставьте для случаев, когда провайдер или гостиничный Wi-Fi пропускает только HTTPS. На паре hEX и hAP ax lite WireGuard быстрее всех шифрованных вариантов: 86 Мбит/с одним туннелем и 139 несколькими. IPsec даёт около 50 Мбит/с, OpenVPN — 33–41, SSTP — 16, а маршрутизация без туннеля — 572.
| Сценарий | Что выбрать | Почему | hEX ↔ hAP ax lite, TCP 4 потока |
|---|---|---|---|
| Офис ↔ офис, оба на RouterOS 7 | WireGuard | Настройка в пять команд, шифрование, проходит NAT | 86 Мбит/с, несколькими туннелями — 139 |
| Офис ↔ офис, нужен стандартный IPsec (RouterOS 6 или оборудование другого производителя) | IPsec IKEv2 с AES-CBC | AES-CBC ускоряется аппаратно на обоих роутерах; GCM на hAP ax lite — нет, с ним вдвое медленнее. Упор — одно ядро hAP ax lite | 48 Мбит/с |
| Удалённый сотрудник без установки программ | IKEv2 (или L2TP/IPsec для старых клиентов) | Встроенный клиент в Windows, macOS, iOS и Android | 48 Мбит/с |
| Провайдер пропускает только HTTPS | SSTP | TCP 443 выглядит как обычный HTTPS | 16 Мбит/с |
| Нужен L2: одна сеть на две площадки | EoIP + IPsec или VXLAN поверх WireGuard | Кадры Ethernet целиком, включая VLAN-теги | 49 Мбит/с (EoIP + IPsec) |
| Сеть доверенная, шифрование не нужно | IPIP или GRE | Минимум заголовков, работает fast path | 354 Мбит/с (GRE — 377) |
| Никогда | PPTP | Пароль MS-CHAPv2 перебирается, шифрование MPPE устарело | 116 Мбит/с — быстро, но небезопасно |
Что сравниваем: 16 вариантов туннелей
Туннель упаковывает пакет одной сети внутрь пакета другой сети. Варианты отличаются тем, что именно упаковывают (IP-пакет на уровне L3 или целый кадр Ethernet на уровне L2), в чём везут (TCP, UDP или отдельный IP-протокол), шифруют ли содержимое и сколько байт добавляют к каждому пакету.
Накладные байты посчитаны для IPv4-транспорта, без NAT-T и без опций TCP: это добавка к внутреннему IP-пакету. Для IPsec взят шифр AES-CBC с HMAC-SHA1 (так по умолчанию работает ipsec-secret у GRE, IPIP и EoIP); диапазон получается из-за выравнивания блока шифра. Если NAT есть, ESP заворачивается в UDP 4500, и к IPsec-вариантам прибавляются 8 байт (RFC 3948).
| Вариант | Уровень | Транспорт | Шифрование | Через NAT | Встроенный клиент Windows · macOS · iOS · Android · Linux | RouterOS 6 · 7 | Накладные байты (IPv4) |
|---|---|---|---|---|---|---|---|
| PPTP | L3 (L2 через BCP) | TCP 1723 + GRE (IP 47) | MPPE (RC4), небезопасно | плохо: нужен NAT-helper для GRE | Windows ✔ (сервер в Windows Server объявлен устаревшим) · macOS, iOS — убран · Android — с 13-й версии новый профиль не создать · Linux — плагин NM | 6 ✔ · 7 ✔ | ≈ 36–44 |
| L2TP | L3 (L2 через BCP) | UDP 1701 | нет | да | только в паре с IPsec | 6 ✔ · 7 ✔ | ≈ 36–40 |
| L2TP/IPsec | L3 | UDP 500, 4500 + ESP (IP 50) | IPsec ESP (AES) | да, NAT-T | Windows ✔ · macOS ✔ · iOS ✔ · Android — с 13-й версии новый профиль не создать · Linux — плагин NM | 6 ✔ · 7 ✔ | ≈ 74–93 |
| SSTP | L3 (L2 через BCP) | TCP 443 (TLS) | TLS (AES) | отлично: похож на HTTPS | Windows ✔ · macOS, iOS, Android — нет · Linux — плагин NM | 6 ✔ · 7 ✔ | ≈ 75–105 |
| OpenVPN TCP | L3 или L2 (mode=ethernet) | TCP, по умолчанию 1194 | TLS + AES-CBC/GCM | да | нет, приложение OpenVPN на всех ОС; Linux — плагин NM | 6 ✔ · 7 ✔ | ≈ 63–66 (GCM) / 84–102 (CBC) |
| OpenVPN UDP | L3 или L2 | UDP, по умолчанию 1194 | TLS + AES-CBC/GCM | да | нет, приложение OpenVPN | 6 — нет · 7 ✔ | ≈ 49–52 (GCM) / 70–88 (CBC) |
| IPsec IKEv1 | L3 (по политикам) | UDP 500, 4500 + ESP (IP 50) | ESP: AES-CBC/GCM | да, NAT-T | macOS, iOS — «Cisco IPSec» ✔ · Windows — только L2TP/IPsec · Android (IPsec Xauth) — с 13-й версии новый профиль не создать · Linux — strongSwan/Libreswan | 6 ✔ · 7 ✔ | ≈ 58–73 (CBC) / 54–57 (GCM) |
| IPsec IKEv2 | L3 (по политикам) | UDP 500, 4500 + ESP (IP 50) | ESP: AES-CBC/GCM | да, NAT-T | Windows ✔ · macOS ✔ · iOS ✔ · Android 11+ ✔ · Linux — strongSwan | 6 ✔ · 7 ✔ | ≈ 58–73 (CBC) / 54–57 (GCM) |
| WireGuard | L3 | UDP, порт задаётся | ChaCha20-Poly1305 | да (keepalive) | нет, приложение WireGuard; Linux — в ядре | 6 — нет · 7 ✔ (с 7.1) | 60 |
| GRE | L3 | GRE (IP 47) | нет | нет | Linux — в ядре | 6 ✔ · 7 ✔ | 24 |
| GRE + IPsec | L3 | GRE в ESP (IP 50) + UDP 500 | ESP (AES) | плохо | Linux — в ядре + IPsec | 6 ✔ · 7 ✔ | ≈ 62–77 |
| IPIP | L3 | IP-in-IP (IP 4) | нет | нет | Linux — в ядре | 6 ✔ · 7 ✔ | 20 |
| IPIP + IPsec | L3 | IPIP в ESP (IP 50) + UDP 500 | ESP (AES) | плохо | Linux — в ядре + IPsec | 6 ✔ · 7 ✔ | ≈ 58–73 |
| EoIP | L2 | GRE (IP 47) | нет | нет | только MikroTik | 6 ✔ · 7 ✔ | 42 (с кадром Ethernet) |
| EoIP + IPsec | L2 | GRE в ESP (IP 50) + UDP 500 | ESP (AES) | плохо | только MikroTik | 6 ✔ · 7 ✔ | ≈ 80–95 |
| VXLAN | L2 | UDP 4789 | нет | да, если проброшен порт | Linux — в ядре | 6 — нет · 7 ✔ | 50 (с кадром Ethernet) |
Встроенные клиенты меняются от версии к версии. Apple убрала PPTP в iOS 10 и macOS Sierra, оставив L2TP/IPsec, IKEv2 и Cisco IPSec (Apple). В стандартном Android с 13-й версии в настройках можно создать только профиль IKEv2: типы PPTP, L2TP/IPsec и IPsec Xauth остаются лишь у профилей, заведённых раньше; в Android 12 это зависело от настроек прошивки (исходный код AOSP). Производитель телефона может вести себя иначе.
Откуда берутся накладные байты
- IPIP — новый IP-заголовок, 20 байт (RFC 2003).
- GRE — IP 20 + заголовок GRE 4 байта, итого 24; если задан ключ, ещё 4 (RFC 2784, RFC 2890).
- EoIP — IP 20 + GRE 8 + внутренний заголовок Ethernet 14, «не меньше 42 байт», как пишет документация MikroTik.
- VXLAN — IP 20 + UDP 8 + VXLAN 8 + Ethernet 14 = 50 байт (RFC 7348, VXLAN в RouterOS).
- WireGuard — IP 20 + UDP 8 + заголовок сообщения 16 + метка Poly1305 16 = 60 байт; внутренний пакет ещё дополняется до кратного 16 (описание протокола). Отсюда MTU 1420 по умолчанию: запас под IPv6-транспорт, где добавка 80 байт.
- IPsec ESP в туннельном режиме — новый IP 20 + ESP 8 (SPI и номер) + IV 16 (AES-CBC) + выравнивание 0–15 + 2 байта хвоста + ICV 12 (HMAC-SHA1-96) = 58–73 байта; с AES-GCM IV 8, ICV 16, выравнивание 0–3 — 54–57 (RFC 4303, RFC 4106). В транспортном режиме нового IP-заголовка нет: 38–53 байта сверх своего туннеля. Так работает L2TP/IPsec, и так же RouterOS защищает IPIP с
ipsec-secret: документация прямо пишет о политике в транспортном режиме. Для GRE и EoIP режим в документации не назван, сказано лишь, что создаются динамические peer и политика; строки GRE + IPsec и EoIP + IPsec в таблице посчитаны по той же схеме, а режим на своём роутере видно в/ip ipsec policy print. - L2TP — IP 20 + UDP 8 + заголовок L2TP 6–8 + PPP 2–4 (RFC 2661).
- PPTP — IP 20 + расширенный GRE 12–16 (номер пакета в пакетах с данными есть всегда, подтверждение — по необходимости) + заголовок PPP 1–4 + MPPE 2 + зашифрованный номер протокола внутреннего пакета 1–2 = 36–44 байта (RFC 2637, RFC 3078).
- OpenVPN — IP 20 + UDP 8 (или TCP 20 + 2 байта длины) + код пакета: 1 байт в формате P_DATA_V1 или 4 байта с номером клиента в P_DATA_V2 (описание протокола). Дальше у GCM номер пакета 4 и метка 16; у CBC HMAC 20 (SHA1), IV 16, зашифрованный номер пакета 4 и выравнивание 1–16 (формат данных). Какой из двух форматов выбирает RouterOS, документация не говорит, поэтому в таблице диапазон покрывает оба. В режиме
mode=ethernetприбавьте 14 байт кадра. - SSTP — IP 20 + TCP 20 + запись TLS 5 + шифр + SSTP 4 + PPP 2–4 (MS-SSTP). В RouterOS на выбор два набора шифров:
aes256-gcm-sha384добавляет 24 байта (явная часть nonce 8 и метка 16),aes256-sha— 37–52 (IV 16, HMAC-SHA1 20 и выравнивание 1–16). Итого 75–77 байт с GCM и 88–105 с CBC; расчёт для TLS 1.2.
Почему PPTP больше нельзя использовать
PPTP проверяет пароль по протоколу MS-CHAPv2, а шифрует трафик MPPE на основе RC4. В 2012 году показали, что перехваченное рукопожатие MS-CHAPv2 сводится к подбору одного ключа DES, то есть 256 вариантов, независимо от сложности пароля; это делается за сутки на специализированном оборудовании. Ключ MPPE выводится из того же пароля, поэтому, восстановив его, можно расшифровать записанный трафик. Вдобавок MPPE не проверяет целостность пакетов, а RC4 сам по себе признан ненадёжным (RFC 7465 запрещает его в TLS). Microsoft ещё в 2012 году (Security Advisory 2743314) советовала либо закрыть MS-CHAPv2 протоколом PEAP, либо перейти на L2TP, IKEv2 или SSTP. В октябре 2024 года она объявила PPTP и L2TP устаревшими в Windows Server: новый VPN-сервер Windows Server 2025 по умолчанию не принимает такие подключения, а клиента в Windows это не касается (документация Microsoft).
PPTP остаётся в таблицах замеров только как точка отсчёта: многие до сих пор выбирают его «потому что быстрый».
Стенд и методика
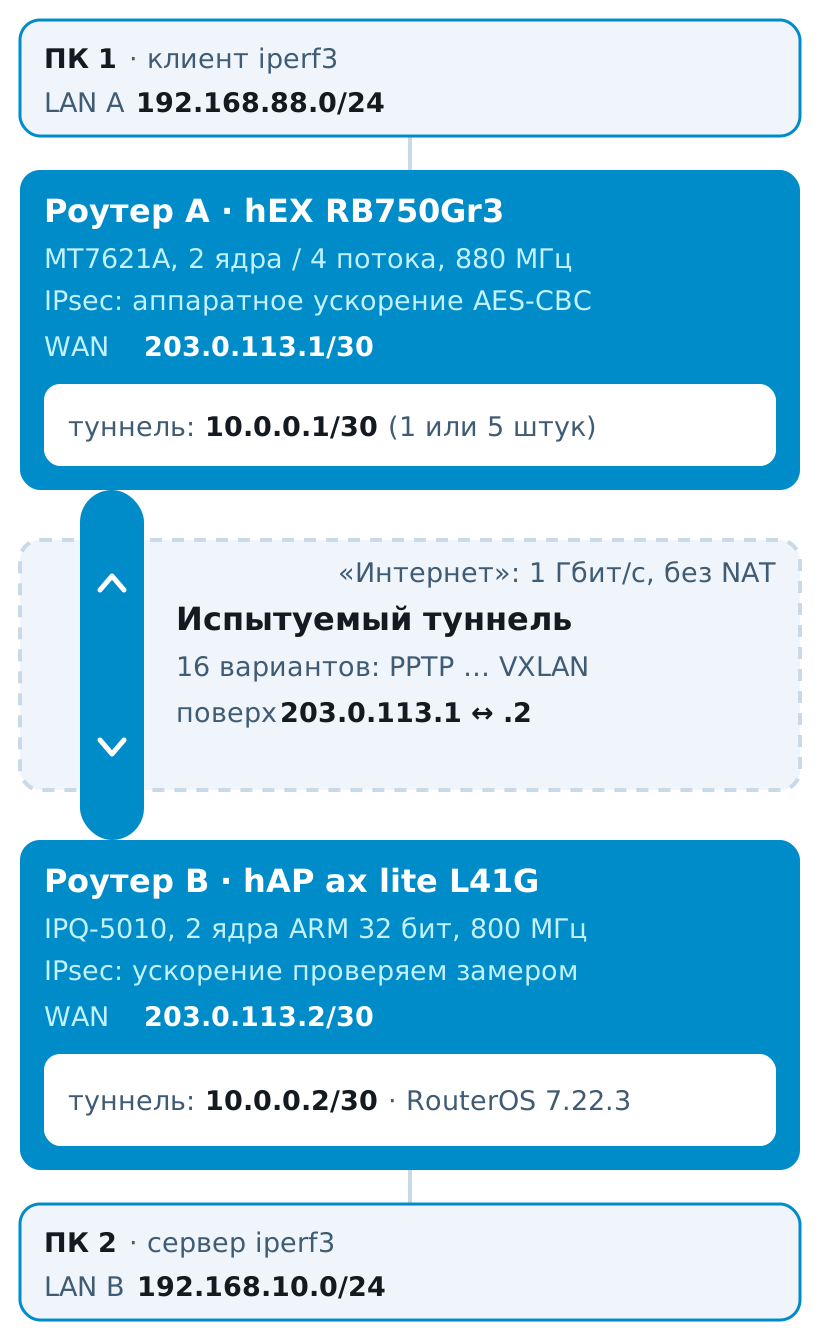
| Роутер A | Роутер B | |
|---|---|---|
| Модель | hEX, RB750Gr3 | hAP ax lite, L41G-2axD |
| Процессор | MediaTek MT7621A, 2 ядра / 4 потока, 880 МГц, MIPS | Qualcomm IPQ-5010, 2 ядра, 800 МГц, ARM 32 бит |
| Память | 256 МБ | 256 МБ, RouterOS доступно 224 МБ |
| Порты | 5 × 1 Гбит/с | 4 × 1 Гбит/с |
| Аппаратное ускорение IPsec | есть: AES-CBC с MD5/SHA1/SHA256 по документации; на стенде флаг аппаратной обработки стоит и у AES-CBC + SHA256, и у AES-128-GCM | в таблице MikroTik IPQ-5010 нет; на стенде AES-CBC + SHA256 — аппаратно (флаг стоит), AES-128-GCM — программно |
| RouterOS | 7.22.3 | 7.22.3 |
| RouterBOOT | 7.22.3 | 7.22.3 |
Схема простая: компьютер, роутер, линк «интернет», роутер, компьютер. Роутеры соединены через гигабитный коммутатор, без NAT и без провайдерских задержек, чтобы измерялась только цена самого туннеля. На ПК 1 работает клиент iperf3, на ПК 2 сервер. Трафик идёт из LAN A в LAN B через туннель, роутеры его шифруют и упаковывают, компьютеры ничего не знают о туннеле.
В паре стоят разные модели, поэтому результат пары ограничивает более слабая сторона. Чтобы понять, кто именно упёрся, мы снимаем загрузку процессора на обоих роутерах отдельно. Спойлер: в IPsec упирается hAP ax lite, в WireGuard, SSTP и OpenVPN — hEX.
Что и как меряем
- Базовая линия: тот же трафик без туннеля, просто маршрутизация между LAN A и LAN B.
- TCP: 1 поток и 4 параллельных потока (
iperf3 -P 1и-P 4). Один поток показывает, что получит одна закачка, четыре — потолок туннеля. - UDP без потерь: IP-пакеты 64, 512 и 1400 байт. Для каждого туннеля ищем наибольшую скорость, при которой за 15 секунд теряется не больше 1 % пакетов, и подтверждаем её двумя прогонами. Маленькие пакеты показывают предел в пакетах в секунду, большие — в мегабитах.
- UDP-заливка: 900 Мбит/с без подбора скорости, пакеты 1400 байт и 1500 байт. Пакет 1500 байт не помещается в туннель и режется на два фрагмента. Под заливкой роутер перегружен, поэтому эти цифры — только справочно.
- Каждый замер TCP длится 30 секунд после 5 секунд прогрева и повторяется 3 раза; в таблицах медиана.
- Несколько туннелей: N туннелей одного типа, у каждого свой транзитный адрес и своя пара адресов на ПК со своим клиентом iperf3. В режиме «5 туннелей» «1 поток» — это по потоку на туннель (пять всего), «4 потока» — по четыре на туннель. Отдельный прогон на 1, 2, 5 и 10 туннелей идёт при четырёх потоках TCP суммарно (при 5 и 10 туннелях — по одному на туннель), по 2 повтора.
- Процессор и память: раз в секунду по REST API снимаем загрузку каждого ядра (
/system resource cpu print) и свободную память на обоих роутерах. Датчик грубый, поэтому выводы делаем по самому загруженному ядру, а не по среднему.
# на ПК 2
iperf3 -s
# на ПК 1: TCP, 1 и 4 потока
iperf3 -c 192.168.10.2 -t 30 -O 5 -P 1
iperf3 -c 192.168.10.2 -t 30 -O 5 -P 4
# UDP: данные = IP-пакет − 28 байт (64 → 36, 512 → 484, 1400 → 1372, 1500 → 1472),
# скорость -b подбирается, пока потери не выше 1 %
iperf3 -c 192.168.10.2 -t 15 -O 2 -u -b 80M -l 1372
Результаты: один туннель
Без туннеля пара пропускает 572 Мбит/с TCP в четыре потока (FastTrack выключен, об этом в разделе «Стенд и методика»). Нешифрованные туннели забирают от трети до половины: GRE — 377 Мбит/с, IPIP — 354, EoIP и VXLAN — по 292, L2TP — 186. Шифрование обходится в разы дороже: WireGuard — 86 Мбит/с, IPsec с AES-CBC — 46–53, OpenVPN — 33–41, SSTP — 16, то есть в 7–36 раз медленнее простой маршрутизации.
Упираются туннели в разные роутеры. В IPsec одно ядро hAP ax lite загружено на 96–97 %, а hEX работает вполсилы, хотя AES-CBC аппаратно ускоряется на обоих: у обоих в /ip ipsec installed-sa стоит флаг аппаратной обработки. В WireGuard, SSTP и OpenVPN, наоборот, упирается hEX: шифрование там программное, а MIPS-ядра hEX справляются с ним хуже, чем ARM-ядра hAP ax lite. PPTP быстрее любого шифрованного варианта (116 Мбит/с), но защиты он не даёт, об этом выше.
| Туннель | TCP, 1 поток, Мбит/с | TCP, 4 потока, Мбит/с | UDP 1400 Б без потерь, Мбит/с | UDP 64 Б без потерь, тыс. пакетов/с | Самое загруженное ядро hEX при TCP 4 потока, % | Самое загруженное ядро hAP ax lite при TCP 4 потока, % |
|---|---|---|---|---|---|---|
| Без туннеля (маршрутизация) | 343 | 572 | 297 | 43,1 | 97 | 86 |
| PPTP | 72 | 116 | 76 | 13,2 | 100 | 99 |
| L2TP | 178 | 186 | 217 | 20,2 | 98 | 84 |
| L2TP/IPsec | 43 | 46 | 75 | 6,6 | 65 | 96 |
| SSTP | 22 | 16 | 14 | 8,4 | 83 | 22 |
| OpenVPN TCP | 33 | 33 | 40 | 13,0 | 79 | 49 |
| OpenVPN UDP | 42 | 41 | 49 | 11,1 | 85 | 32 |
| IPsec IKEv1 | 59 | 53 | 90 | 8,0 | 60 | 96 |
| IPsec IKEv2 | 57 | 48 | 89 | 8,0 | 44 | 96 |
| WireGuard | 80 | 86 | 83 | 12,2 | 100 | 64 |
| GRE | 240 | 377 | 217 | 26,0 | 99 | 89 |
| GRE + IPsec | 50 | 52 | 85 | 7,3 | 53 | 97 |
| IPIP | 246 | 354 | 226 | 23,0 | 99 | 90 |
| IPIP + IPsec | 50 | 52 | 89 | 8,1 | 49 | 97 |
| EoIP | 203 | 292 | 242 | 28,9 | 100 | 80 |
| EoIP + IPsec | 56 | 49 | 80 | 7,3 | 56 | 96 |
| VXLAN | 161 | 292 | 163 | 15,2 | 100 | 95 |
Мбит/с — полезная нагрузка iperf3 на приёме. UDP — максимальная скорость, при которой теряется не больше 1 % пакетов («без потерь»). Ядро — средняя загрузка самого занятого ядра за время замера. У hEX четыре потока (два ядра с Hyper-Threading), у hAP ax lite два ядра.
Один поток TCP заметно скачет от повтора к повтору: у маршрутизации без туннеля — от 164 до 433 Мбит/с. Это не шум. Поток целиком обрабатывает одно ядро, а какое — решает хэш адресов и портов. У hEX единственное прерывание сетевой карты сидит на нулевом потоке процессора; если TCP-поток попал на его соседа по физическому ядру, скорость вдвое ниже. У hAP ax lite то же самое со своим прерыванием. Поэтому в таблице медиана трёх повторов, а сравнивать туннели надёжнее по колонке «4 потока».
UDP: пакеты разного размера
Мелкими пакетами без туннеля пара пропускает 43 тыс. пакетов/с — это предел одного ядра hEX. Нешифрованные туннели держат 15–29 тыс., WireGuard, PPTP и OpenVPN — 11–13 тыс., IPsec и SSTP — 6,6–8,4 тыс. На пакетах 1400 байт расклад другой: IPsec (75–90 Мбит/с) догоняет WireGuard (83) и даже чуть обгоняет его. На каждый пакет IPsec тратит больше времени, чем WireGuard, зато сами байты шифрует аппаратный блок, и на крупных пакетах это окупается. SSTP самый медленный и здесь: 14 Мбит/с.
| Туннель | UDP 64 Б без потерь, Мбит/с | UDP 512 Б без потерь, Мбит/с | UDP 1400 Б без потерь, Мбит/с | UDP 1400 Б под заливкой, Мбит/с (справочно) | UDP 1500 Б с фрагментацией под заливкой, Мбит/с (справочно) |
|---|---|---|---|---|---|
| Без туннеля (маршрутизация) | 12 | 156 | 297 | 422 | 439 |
| PPTP | 3,8 | 42 | 76 | 86 | 45 |
| L2TP | 5,8 | 70 | 217 | 231 | 108 |
| L2TP/IPsec | 1,9 | 26 | 75 | 56 | 35 |
| SSTP | 2,4 | 14 | 14 | 16 | 15 |
| OpenVPN TCP | 3,8 | 24 | 40 | 32 | 4,5 |
| OpenVPN UDP | 3,1 | 30 | 49 | 39 | 8,8 |
| IPsec IKEv1 | 2,4 | 30 | 90 | 98 | 33 |
| IPsec IKEv2 | 2,3 | 30 | 89 | 97 | 33 |
| WireGuard | 3,6 | 46 | 83 | 91 | 0,5 |
| GRE | 7,7 | 101 | 217 | 266 | 130 |
| GRE + IPsec | 2,2 | 30 | 85 | 89 | 24 |
| IPIP | 6,5 | 100 | 226 | 273 | 135 |
| IPIP + IPsec | 2,4 | 31 | 89 | 98 | 37 |
| EoIP | 8,5 | 92 | 242 | 169 | 83 |
| EoIP + IPsec | 2,1 | 26 | 80 | 37 | 29 |
| VXLAN | 4,4 | 64 | 163 | 128 | 68 |
Последние две колонки — справочные. В них UDP шёл на 900 Мбит/с без подбора скорости. Под такой заливкой роутер тратит ядро на приём пакетов, которые потом всё равно выбросит, и пропускает меньше, чем без перегрузки (у маршрутизации на мелких пакетах — 28–51 тыс. пакетов/с вместо 43 тыс.), а цифры сильно скачут между повторами. Поэтому туннели сравниваем по колонкам «без потерь».
Одно заливка показывает надёжно — цену фрагментации под нагрузкой. Датаграмма 1500 байт не влезает в туннель с MTU 1400, и hEX режет её на два фрагмента. У GRE, IPIP, EoIP и VXLAN скорость при этом падает примерно вдвое (у GRE 130 против 266 Мбит/с): на каждую датаграмму приходится два пакета. У WireGuard она падает почти до нуля — 0,5 Мбит/с против 91. Фрагменты теряются в очереди шифрования, а датаграмма доходит, только если дошли оба её фрагмента. Без перегрузки фрагментация работает у всех туннелей: пинг 1472 байта без флага DF проходит 50 из 50. Вывод — в разделе про MTU ниже: подрезайте MSS и не рассчитывайте на фрагментацию.
SSTP и OpenVPN по TCP под заливкой мелкими пакетами могут почти встать (0,1–0,2 Мбит/с), но туннель при этом не падает. Оба шифруют трафик процессом в пространстве пользователя, а тот почти не получает процессорного времени, пока ядро hEX занято разбором входящих пакетов.
IPsec: AES-CBC против AES-GCM
Мы повторили IPsec-варианты с шифром AES-128-GCM. У hEX такие SA в RouterOS 7.22.3 тоже помечены как аппаратные, у hAP ax lite — нет: он шифрует GCM процессором. Пара работает со скоростью медленной стороны, и скорость падает почти вдвое: 26–30 Мбит/с против 43–59 с AES-CBC. Ядро hAP ax lite загружено на 97–99 % в обоих случаях, только с GCM на это уходит вдвое больше процессорного времени на каждый пакет.
| Туннель | TCP 1 поток, AES-256-CBC | TCP 1 поток, AES-128-GCM | TCP 4 потока, AES-256-CBC | TCP 4 потока, AES-128-GCM | Ядро hAP ax lite, CBC / GCM, % |
|---|---|---|---|---|---|
| L2TP/IPsec | 43 | 26 | 46 | 27 | 98 / 98 |
| IPsec IKEv1 | 59 | 28 | 53 | 29 | 97 / 99 |
| IPsec IKEv2 | 57 | 29 | 48 | 30 | 97 / 98 |
| GRE + IPsec | 50 | 26 | 52 | 29 | 97 / 98 |
| IPIP + IPsec | 50 | 30 | 52 | 29 | 97 / 97 |
| EoIP + IPsec | 56 | 28 | 49 | 27 | 97 / 98 |
Результаты: несколько туннелей одновременно
Пять туннелей одного вида — это несколько независимых потоков, и роутеры могут разложить их по ядрам. Здесь туннели разошлись сильнее всего. WireGuard вырос с 86 до 139 Мбит/с: при десяти туннелях заняты все четыре потока hEX (98–100 %) и оба ядра hAP ax lite (84–90 %), шифрование идёт параллельно. IPsec не растёт совсем: 45–53 Мбит/с при любом числе туннелей. На hAP ax lite одно ядро загружено на 96–98 %, второе — около 20 %: обработка всех SA собирается на одном ядре, сколько бы их ни было. SSTP растёт с 16 до 24 Мбит/с (у каждого туннеля свой процесс), OpenVPN — нет: 30–41 Мбит/с при любом числе туннелей, процесс у всех общий, и hEX занят на 74–82 % по всем ядрам.
Нешифрованные GRE, IPIP, EoIP и VXLAN по TCP почти не прибавляют. Сам туннель им обходится дёшево, а упираются они в разбор пакетов ядром, которое держит прерывание сетевой карты. Маршрутизация без туннеля при десяти потоках даёт 529 Мбит/с при загрузке всех ядер hEX на 74–98 % — это потолок стенда без FastTrack.
| Туннель | TCP, по 1 потоку на туннель (5 потоков), Мбит/с | TCP, по 4 потока на туннель (20), Мбит/с | Рост к одному туннелю (1 поток), × | Самое загруженное ядро hEX, % | Самое загруженное ядро hAP ax lite, % | Память hEX / hAP ax lite, МБ |
|---|---|---|---|---|---|---|
| Без туннеля (маршрутизация) | 575 | 546 | 1,68 | 100 | 82 | 64 / 188 |
| PPTP | 115 | 116 | 1,61 | 100 | 99 | 65 / 187 |
| L2TP | 250 | 259 | 1,41 | 100 | 98 | 65 / 188 |
| L2TP/IPsec | 48 | 43 | 1,12 | 54 | 97 | 65 / 186 |
| SSTP | 27 | 28 | 1,23 | 89 | 40 | 66 / 186 |
| OpenVPN TCP | 32 | 30 | 0,95 | 76 | 51 | 69 / 188 |
| OpenVPN UDP | 40 | 38 | 0,96 | 82 | 29 | 69 / 188 |
| IPsec IKEv1 | 50 | 51 | 0,84 | 60 | 96 | 68 / 188 |
| IPsec IKEv2 | 48 | 50 | 0,84 | 56 | 97 | 69 / 190 |
| WireGuard | 139 | 139 | 1,75 | 100 | 84 | 69 / 189 |
| GRE | 346 | 346 | 1,44 | 100 | 97 | 70 / 188 |
| GRE + IPsec | 51 | 48 | 1,02 | 49 | 97 | 70 / 189 |
| IPIP | 308 | 348 | 1,25 | 100 | 97 | 71 / 189 |
| IPIP + IPsec | 51 | 51 | 1,02 | 63 | 97 | 70 / 190 |
| EoIP | 317 | 322 | 1,56 | 100 | 98 | 71 / 189 |
| EoIP + IPsec | 45 | 45 | 0,80 | 49 | 97 | 71 / 189 |
| VXLAN | 293 | 285 | 1,82 | 100 | 94 | 71 / 188 |
Пять туннелей, медиана трёх повторов. «Рост» — отношение скорости через пять туннелей к одному туннелю при одном потоке TCP на туннель. Ядра и память — при четырёх потоках на туннель.
Масштабирование: 1, 2, 5 и 10 туннелей
Здесь каждый туннель получал свою долю из четырёх потоков TCP (при 5 и 10 туннелях — по одному потоку на туннель). UDP задан как N-кратная скорость одного туннеля без потерь, и уже при двух туннелях это перегрузка почти для всех: потери у шифрованных туннелей доходят до 90 % и выше. Поэтому UDP при N ≥ 2 — справочно: колонки показывают, сколько роутер пропускает под перегрузкой, а не скорость без потерь. У IPsec при десяти туннелях принятое выше, чем у одного туннеля без потерь (до 156 Мбит/с), но с большими потерями: hEX раскладывает десять SA по ядрам, а hAP ax lite остаётся на одном.
| Туннель | TCP, 1 тун. | TCP, 2 тун. | TCP, 5 тун. | TCP, 10 тун. | UDP 1400 Б, 1 тун. (без потерь) | UDP 1400 Б, 2 тун. (справочно) | UDP 1400 Б, 5 тун. (справочно) | UDP 1400 Б, 10 тун. (справочно) |
|---|---|---|---|---|---|---|---|---|
| Без туннеля (маршрутизация) | 572 | 558 | 534 | 529 | 297 | 347 | 663 | 769 |
| PPTP | 116 | 100 | 107 | 111 | 76 | 127 | 141 | 129 |
| L2TP | 186 | 252 | 243 | 228 | 217 | 340 | 409 | 391 |
| L2TP/IPsec | 46 | 48 | 41 | 43 | 75 | 64 | 50 | 64 |
| SSTP | 16 | 20 | 24 | 24 | 14 | 25 | 37 | 39 |
| OpenVPN TCP | 33 | 32 | 32 | 30 | 40 | 40 | 36 | 33 |
| OpenVPN UDP | 41 | 40 | 39 | 38 | 49 | 51 | 44 | 35 |
| IPsec IKEv1 | 53 | 48 | 45 | 46 | 90 | 83 | 64 | 156 |
| IPsec IKEv2 | 48 | 51 | 47 | 47 | 89 | 77 | 72 | 96 |
| WireGuard | 86 | 119 | 138 | 139 | 83 | 121 | 99 | 114 |
| GRE | 377 | 315 | 300 | 318 | 217 | 371 | 423 | 387 |
| GRE + IPsec | 52 | 47 | 50 | 47 | 85 | 59 | 66 | 133 |
| IPIP | 354 | 243 | 308 | 327 | 226 | 283 | 416 | 508 |
| IPIP + IPsec | 52 | 52 | 49 | 48 | 89 | 90 | 73 | 120 |
| EoIP | 292 | 356 | 328 | 332 | 242 | 409 | 508 | 504 |
| EoIP + IPsec | 49 | 48 | 46 | 45 | 80 | 70 | 66 | 105 |
| VXLAN | 292 | 227 | 295 | 294 | 163 | 280 | 381 | 383 |
Память
Память туннели почти не расходуют. hEX без туннелей занимал 63 МБ из 256, с пятью туннелями любого типа — 64–71 МБ. У hAP ax lite занято 186–190 МБ из 224, которые видит RouterOS, но и без туннелей там 186–188 МБ. Ограничивает туннели процессор, а не память.
Почему так: что ограничивает скорость туннеля
Аппаратное ускорение IPsec
У многих MikroTik есть блок, который шифрует IPsec вместо центрального процессора. По таблице в документации чип MT7621A в hEX ускоряет AES-CBC с хешами MD5, SHA1 и SHA256, а также 3DES; AES-CTR, AES-GCM и SHA512 он не ускоряет. Значит, на hEX выгоднее aes-128-cbc с sha1 или sha256, хотя AES-GCM на бумаге современнее. На 7.22.3 у SA с AES-128-GCM на hEX флаг аппаратной обработки тоже стоит, но соседний роутер может GCM не ускорять, как наш hAP ax lite. Для hEX MikroTik публикует и цифры на странице модели: один туннель AES-128-CBC + SHA1 — около 232 Мбит/с на пакетах 1400 байт.
Чипа IPQ-5010 из hAP ax lite в таблице нет (есть соседний IPQ-5018), и на странице модели есть только тесты Ethernet, тестов IPsec нет. Поэтому мы проверили флаг аппаратной обработки в /ip ipsec installed-sa print: у AES-CBC + SHA256 он стоит, у AES-128-GCM — нет. Но и с аппаратным AES-CBC одно ядро hAP ax lite загружено на 96–98 %, и IPsec на паре упирается в него: 46–53 Мбит/с, при этом hEX нагружен вполовину. Аппаратное ускорение снимает с процессора само шифрование, но не обработку каждого пакета.
Важно: ускоряется только IPsec. WireGuard, OpenVPN и SSTP шифруются процессором на обоих роутерах, и замеры это подтверждают: с ними упирается hEX, его самое загруженное ядро — 79–100 %.
TCP поверх TCP: SSTP и OpenVPN по TCP
SSTP и OpenVPN в режиме TCP везут TCP-соединения пользователя внутри собственного TCP-соединения. При потере пакета повторную отправку начинают оба уровня сразу: внешний TCP держит очередь и не отдаёт следующие данные, пока не доставит потерянное, а внутренний в это время считает, что сеть перегружена, и сбрасывает скорость. На чистом линке стенда эффект почти не виден, а на интернете с потерями скорость падает в разы. Поэтому OpenVPN лучше запускать по UDP, а SSTP оставлять для сетей, где ничего, кроме HTTPS, не проходит.
MTU, MSS и фрагментация
Каждый туннель добавляет к пакету свои байты. Если внутренний пакет 1500 байт, после упаковки он больше 1500 и не проходит по обычному Ethernet: его либо режут на два фрагмента, либо отбрасывают, если стоит флаг DF. Фрагментация удваивает число пакетов и нагрузку на роутер. Поэтому у туннеля MTU меньше 1500, а для TCP RouterOS умеет уменьшать MSS в SYN-пакетах: у PPP-туннелей это change-tcp-mss в профиле, у EoIP, GRE и IPIP — clamp-tcp-mss (включено по умолчанию). Для WireGuard и IPsec MSS при необходимости правят правилом mangle action=change-mss. Замер с пакетом 1500 байт показывает цену фрагментации: под нагрузкой GRE и IPIP теряют половину скорости, а WireGuard — почти всю. Ещё одна находка: если пакет с флагом DF не помещается в туннель, RouterOS отвечает ICMP «Fragmentation needed», но с полем MTU, равным 0. Linux на ПК такой ответ применить не может и опускает MTU пути до минимальных 552 байт. Это проявилось у всех туннелей: PPP, IPsec, WireGuard, GRE, IPIP, EoIP и VXLAN. Так что подрезка MSS на туннеле обязательна, на автоматическое определение MTU пути (PMTUD) полагаться нельзя.
Один туннель — одно ядро
У hEX и hAP ax lite по два ядра, но один туннель часто обрабатывается одним из них: пакеты одного потока шифруются по порядку. Поэтому смотрите не на среднюю загрузку процессора, а на самое загруженное ядро. Если оно на 100 %, а второе отдыхает, туннель упёрся в однопоточность. Помогут ли несколько туннелей, зависит от типа. WireGuard раскладывает шифрование по ядрам: при десяти туннелях заняты все ядра обоих роутеров, и скорость выросла с 86 до 139 Мбит/с. IPsec на hAP ax lite держит все SA на одном ядре: 96–98 % на нём и около 20 % на втором, скорость 45–53 Мбит/с при любом числе туннелей. У SSTP каждый туннель — свой процесс, и он растёт с 16 до 24 Мбит/с. OpenVPN обслуживает все туннели одним процессом и не растёт.
Пакеты в секунду, а не мегабиты
Роутер тратит время в основном на каждый пакет, а не на каждый байт: заголовки, поиск маршрута, вызов шифрования. Поэтому на пакетах 64 байта скорость в мегабитах падает в десятки раз, а число пакетов в секунду остаётся примерно тем же. На нашей паре это хорошо видно: L2TP пропускает 20 тыс. пакетов/с и мелкими, и крупными пакетами, а в мегабитах это 5,8 и 217. Для голосовой связи и игр, где пакеты мелкие, важнее столбец «тыс. пакетов/с», для копирования файлов — мегабиты на 1400 байтах.
Fast path и FastTrack
Обычный трафик между LAN и WAN на MikroTik ускоряет FastTrack: установленные соединения идут в обход firewall и большей части обработки. С туннелями всё сложнее. По документации FastTrack обходит в том числе политики IPsec, поэтому в конфигурации по умолчанию перед правилом fasttrack стоят правила, пропускающие трафик IPsec-политик без ускорения; иначе пакеты могли бы уйти мимо шифрования. Интерфейсы GRE, IPIP, EoIP, VXLAN и L2TP поддерживают fast path (параметр allow-fast-path), но только пока на роутере нет правил firewall, connection tracking и политик IPsec. С ipsec-secret fast path у туннеля нужно выключать. WireGuard, SSTP, OpenVPN и PPTP в списке интерфейсов с fast path нет. По той же документации fast path начинается только на интерфейсе, который его поддерживает: пакет, пришедший из такого туннеля, проходит роутер обычным путём целиком, а соединение, помеченное FastTrack, в обратную сторону ускоряется лишь до выхода в туннель. На стенде FastTrack был выключен на обоих роутерах для всех вариантов: без туннеля с ним пара пропускает 920 Мбит/с, без него — 572.
Накладные заголовки
Даже при бесконечно быстром процессоре туннель теряет часть полосы на заголовки. На пакете 1400 байт добавка 60 байт у WireGuard — это около 4 %, на пакете 64 байта — почти вдвое больше трафика. Разница между IPIP (20 байт) и EoIP + IPsec (до 95 байт) заметна только на мелких пакетах; на больших скорость определяет процессор.
Минимальная настройка каждого туннеля
Ниже — минимальные команды для RouterOS 7; на стенде настройки были те же, отличались только адреса и шифры, перечисленные в разделе «Стенд и методика». Адреса как на схеме: WAN роутера A 203.0.113.1, роутера B 203.0.113.2, туннель 10.0.0.1/30 — 10.0.0.2/30, LAN A 192.168.88.0/24, LAN B 192.168.10.0/24. Пароли и ключи замените своими.
input выше правила drop.Маршрут в сеть соседа одинаковый для всех вариантов с интерфейсом (все, кроме «чистого» IPsec):
# на роутере A
/ip route add dst-address=192.168.10.0/24 gateway=10.0.0.2
# на роутере B
/ip route add dst-address=192.168.88.0/24 gateway=10.0.0.1
PPTP, L2TP и L2TP/IPsec
Это PPP-туннели: роутер A — сервер, роутер B — клиент с логином и паролем. Адреса туннеля удобно задать прямо в учётной записи.
# роутер A (сервер)
/ppp secret add name=b password=PassB-2026 service=any local-address=10.0.0.1 remote-address=10.0.0.2
/interface pptp-server server set enabled=yes
/interface l2tp-server server set enabled=yes use-ipsec=required ipsec-secret=PskL2tp-2026
# роутер B (клиент): PPTP
/interface pptp-client add name=pptp-a connect-to=203.0.113.1 user=b password=PassB-2026 disabled=no
# или L2TP без шифрования (на сервере use-ipsec=no)
/interface l2tp-client add name=l2tp-a connect-to=203.0.113.1 user=b password=PassB-2026 disabled=no
# или L2TP/IPsec
/interface l2tp-client add name=l2tp-a connect-to=203.0.113.1 user=b password=PassB-2026 use-ipsec=yes ipsec-secret=PskL2tp-2026 disabled=no
Для стенда service=any позволяет одной учётной записи подключаться любым PPP-протоколом; в рабочей сети укажите конкретный, например service=l2tp. Проверка: /interface print — у клиента флаг R (running), /ppp active print на сервере.


Как это выглядит в WinBox 3 (Windows)


SSTP
SSTP требует сертификат на сервере. Для стенда достаточно самоподписанного: создаём свой удостоверяющий центр и подписываем им сертификат сервера.
# роутер A (сервер)
/certificate add name=ca common-name=tunnel-ca key-usage=key-cert-sign,crl-sign
/certificate sign ca
/certificate add name=server common-name=203.0.113.1 subject-alt-name=IP:203.0.113.1
/certificate sign server ca=ca
/interface sstp-server server set enabled=yes certificate=server
# роутер B (клиент)
/interface sstp-client add name=sstp-a connect-to=203.0.113.1 user=b password=PassB-2026 disabled=no
ca и включите verify-server-certificate=yes: по умолчанию стоит no, как видно в примере документации.


Как это выглядит в WinBox 3 (Windows)


OpenVPN по UDP и по TCP
В RouterOS 7 OpenVPN работает и по UDP, и по TCP (в RouterOS 6 — только TCP). Сертификат сервера возьмите тот же, что для SSTP. На стенде на обеих сторонах стояли cipher=aes256-gcm и auth=sha256, и соединение установилось.
# роутер A (сервер), UDP
/interface ovpn-server server add name=ovpn-udp disabled=no certificate=server protocol=udp port=1194 cipher=aes128-gcm require-client-certificate=no
# для TCP — второй сервер с protocol=tcp и своим портом
# роутер B (клиент)
/interface ovpn-client add name=ovpn-a connect-to=203.0.113.1 port=1194 protocol=udp user=b password=PassB-2026 cipher=aes128-gcm auth=null disabled=no
С версии 7.17 серверов OpenVPN может быть несколько: каждый добавляется своей строкой в /interface ovpn-server server. Могут ли сервер UDP и сервер TCP делить один порт, документация не говорит. На hAP ax lite порт 1194/tcp уже занимал выключенный ovpn-server1, и второй TCP-сервер на этом порту не создался, поэтому на стенде мы перенесли OpenVPN на 1195. Проще сразу дать TCP-серверу свой порт. С auth=null для GCM документация расходится сама с собой: справочник клиента требует его, потому что GCM сам проверяет целостность, а руководство по OpenVPN пишет, что не-null auth в режиме GCM тоже поддерживается. Наш стенд с auth=sha256 это подтверждает; в примере оставлен auth=null, как в справочнике.


Как это выглядит в WinBox 3 (Windows)


IPsec IKEv2 (и IKEv1)
«Чистый» IPsec не создаёт интерфейса: трафик попадает в туннель, если совпал с политикой. Поэтому маршрут не нужен, но нужно исключение в NAT, если на роутере есть masquerade. Профиль отвечает за первую фазу (IKE), proposal — за шифрование данных; на hEX выбираем AES-CBC, который ускоряется аппаратно.
# роутер A
/ip ipsec profile add name=p2b hash-algorithm=sha256 enc-algorithm=aes-128 dh-group=modp2048
/ip ipsec proposal add name=p2b auth-algorithms=sha256 enc-algorithms=aes-128-cbc pfs-group=modp2048
/ip ipsec peer add name=to-b address=203.0.113.2/32 exchange-mode=ike2 profile=p2b
/ip ipsec identity add peer=to-b auth-method=pre-shared-key secret=PskIke-2026
/ip ipsec policy add peer=to-b src-address=192.168.88.0/24 dst-address=192.168.10.0/24 tunnel=yes action=encrypt proposal=p2b
# роутер B — зеркально
/ip ipsec profile add name=p2a hash-algorithm=sha256 enc-algorithm=aes-128 dh-group=modp2048
/ip ipsec proposal add name=p2a auth-algorithms=sha256 enc-algorithms=aes-128-cbc pfs-group=modp2048
/ip ipsec peer add name=to-a address=203.0.113.1/32 exchange-mode=ike2 profile=p2a
/ip ipsec identity add peer=to-a auth-method=pre-shared-key secret=PskIke-2026
/ip ipsec policy add peer=to-a src-address=192.168.10.0/24 dst-address=192.168.88.0/24 tunnel=yes action=encrypt proposal=p2a
У «чистого» IPsec туннельного интерфейса нет, поэтому маршрут через 10.0.0.2 здесь не нужен и не сработает: пакет в сеть соседа должен уйти по обычному маршруту в сторону WAN, и политика зашифрует его на выходе. Обычно это делает маршрут по умолчанию; если его нет, добавьте /ip route add dst-address=192.168.10.0/24 gateway=203.0.113.2 (на B — зеркально).
Для IKEv1 замените exchange-mode=ike2 на exchange-mode=main, остальное то же. Если на роутере есть masquerade, поставьте над ним исключение, иначе пакеты в сеть соседа получат адрес WAN и не попадут под политику:
/ip firewall nat add chain=srcnat src-address=192.168.88.0/24 dst-address=192.168.10.0/24 action=accept place-before=0
Проверка: /ip ipsec active-peers print показывает установленного соседа, /ip ipsec installed-sa print — ключи и счётчики; флаг аппаратной обработки виден там же (H, HW-AEAD).


Как это выглядит в WinBox 3 (Windows)


WireGuard
Подробная пошаговая настройка с firewall и подключением телефона — в статье «WireGuard на MikroTik: настройка VPN между двумя офисами». Минимум для стенда:
# роутер A
/interface wireguard add name=wg1 listen-port=51820
/ip address add address=10.0.0.1/30 interface=wg1
/interface wireguard peers add interface=wg1 public-key="КЛЮЧ_B" endpoint-address=203.0.113.2 endpoint-port=51820 allowed-address=10.0.0.2/32,192.168.10.0/24
# роутер B
/interface wireguard add name=wg1 listen-port=51820
/ip address add address=10.0.0.2/30 interface=wg1
/interface wireguard peers add interface=wg1 public-key="КЛЮЧ_A" endpoint-address=203.0.113.1 endpoint-port=51820 allowed-address=10.0.0.1/32,192.168.88.0/24
Публичный ключ каждой стороны: :put [/interface wireguard get wg1 public-key].
GRE и IPIP, с IPsec и без
Простейшие туннели без состояния: интерфейс знает только свой и чужой адрес. Параметр ipsec-secret заставляет RouterOS самому создать IPsec-соседа и политику для этого туннеля; fast path при этом нужно выключить.
# роутер A: GRE без шифрования
/interface gre add name=gre1 local-address=203.0.113.1 remote-address=203.0.113.2
/ip address add address=10.0.0.1/30 interface=gre1
# GRE + IPsec: тот же интерфейс с секретом
/interface gre set gre1 ipsec-secret=PskGre-2026 allow-fast-path=no
# роутер A: IPIP (и IPIP + IPsec — так же через ipsec-secret)
/interface ipip add name=ipip1 local-address=203.0.113.1 remote-address=203.0.113.2
/ip address add address=10.0.0.1/30 interface=ipip1
На роутере B адреса зеркальные: local-address=203.0.113.2 remote-address=203.0.113.1, туннельный адрес 10.0.0.2/30. Состояние туннеля видно по флагу R в /interface print: его даёт keepalive (по умолчанию 10s,10, документация).


Как это выглядит в WinBox 3 (Windows)


EoIP: L2-мост, с IPsec и без
EoIP — собственный протокол MikroTik: везёт кадры Ethernet внутри GRE. tunnel-id должен совпадать на обеих сторонах и быть уникальным для пары адресов.
# роутер A
/interface eoip add name=eoip1 local-address=203.0.113.1 remote-address=203.0.113.2 tunnel-id=10
# EoIP + IPsec
/interface eoip set eoip1 ipsec-secret=PskEoip-2026 allow-fast-path=no
На стенде, чтобы все варианты мерились одинаково, мы вешаем на eoip1 адрес 10.0.0.1/30 и маршрутизируем через него. В жизни EoIP добавляют в bridge вместе с LAN-портом, и две площадки становятся одной сетью: /interface bridge port add bridge=bridge interface=eoip1. Тогда учтите, что внутренний кадр 1514 байт после упаковки в туннель не влезет в 1500: либо фрагментация, либо увеличенный MTU на линке.


Как это выглядит в WinBox 3 (Windows)


VXLAN
VXLAN тоже переносит кадры Ethernet, но по UDP 4789 и без шифрования. В RouterOS соседи (VTEP) задаются только статически.
# роутер A
/interface vxlan add name=vxlan1 vni=10 local-address=203.0.113.1
/interface vxlan vteps add interface=vxlan1 remote-ip=203.0.113.2
/ip address add address=10.0.0.1/30 interface=vxlan1
# роутер B — зеркально: local-address=203.0.113.2, remote-ip=203.0.113.1, 10.0.0.2/30
Если трафик VXLAN идёт через интернет, заверните его в WireGuard или IPsec: сам по себе он передаётся открытым текстом.


Как это выглядит в WinBox 3 (Windows)


Как проверить загрузку во время замера
/system resource cpu print
/tool profile cpu=all duration=10s
Первая команда показывает загрузку каждого ядра, вторая — на что именно тратится процессор: строка самого туннеля (sstp, ppp), networking, crypto_eip93 (аппаратный шифратор hEX) и так далее. Если ядро занято на 100 %, а остальные свободны, туннель упёрся в однопоточность. На кадрах ниже — hEX во время замера SSTP (один TCP-поток, около 22 Мбит/с): ядро cpu2 загружено на 97–100 %, остальные три — наполовину и меньше, а в Profile sstp забирает 39 из 61 % общей загрузки.


Как это выглядит в WinBox 3 (Windows)


Что выбрать: рекомендации по сценариям
Офис — офис
Оба роутера на RouterOS 7 — WireGuard: простая настройка, проходит NAT, шифрование не надо выбирать. Если на одной стороне hEX или другая модель с аппаратным IPsec, а нужна максимальная скорость, сравните с IKEv2 на AES-CBC. На нашей паре WireGuard быстрее: 86 Мбит/с против 48 одним туннелем и 139 против 47 несколькими, хотя AES-CBC ускоряется аппаратно на обоих роутерах. IPsec упирается в одно ядро hAP ax lite. На UDP крупными пакетами они почти равны (83 и 89 Мбит/с), так что для крупных потоков на другой паре IPsec может и выиграть. Проверьте на своих моделях. На RouterOS 6 — IKEv2 или GRE/IPIP + IPsec, если нужен интерфейс для маршрутизации (OSPF, BGP).
Удалённый сотрудник
Если нельзя ставить программы — IKEv2: встроенный клиент есть в Windows, macOS, iOS и Android. L2TP/IPsec — для старых устройств, но Microsoft уже объявила его устаревшим в Windows Server, а в Android 13 и новее новый профиль L2TP не создать. Если программы ставить можно — WireGuard: приложения есть для всех ОС, а подключение переживает смену сети на телефоне.
Через NAT и фильтры провайдера
GRE, IPIP и EoIP через NAT не проходят: у них нет портов. Если оба роутера за NAT провайдера, нужен туннель поверх UDP или TCP, и хотя бы одна сторона должна быть доступна снаружи. WireGuard и IKEv2 с NAT-T работают в большинстве сетей. Если открыт только 443/TCP (гостиницы, корпоративные гостевые сети) — SSTP, с поправкой на эффект TCP поверх TCP.
L2-мост между площадками
EoIP — самый простой вариант между двумя MikroTik; с ipsec-secret он шифруется одной строкой. VXLAN нужен, если на другой стороне не MikroTik (Linux, коммутаторы с VXLAN) — тогда шифруйте его WireGuard или IPsec. В обоих случаях продумайте MTU: внутренний кадр 1514 байт плюс заголовки туннеля больше 1500. И помните, что L2-мост через интернет передаёт в другой офис весь широковещательный трафик.
Частые вопросы
Какой VPN самый быстрый на MikroTik? Без шифрования быстрее всех IPIP и GRE: у них меньше всего заголовков и есть fast path. Среди шифрованных на нашей паре быстрее всех WireGuard: 80–86 Мбит/с по TCP одним туннелем и до 139 несколькими. IPsec с AES-CBC даёт 43–59, OpenVPN — 33–42, SSTP — 16–22 Мбит/с. PPTP быстрее (116), но не защищает. Аппаратное ускорение IPsec само по себе выигрыша не гарантирует: у нас оно работало на обоих роутерах, и всё равно IPsec упёрся в одно ядро hAP ax lite.
Почему туннель медленнее, чем интернет-канал? Роутер шифрует и упаковывает каждый пакет процессором, а у недорогих моделей это одно-два ядра. Смотрите загрузку самого загруженного ядра: если оно на 100 %, упёрлись в процессор, а не в канал.
Стоит ли выбирать AES-GCM вместо AES-CBC? GCM современнее и экономнее по заголовкам, но его должны ускорять оба роутера. У нашего hAP ax lite GCM программный, и с AES-128-GCM IPsec дал 26–30 Мбит/с против 43–59 с AES-CBC. Если хотя бы одна сторона не ускоряет GCM, берите AES-CBC с SHA1 или SHA256.
Можно ли ещё использовать PPTP? Нет. Пароль MS-CHAPv2 из перехваченного рукопожатия восстанавливается перебором одного ключа DES, после чего можно расшифровать записанный трафик. Выбор PPTP ради скорости не оправдан: да, на нашей паре он быстрее WireGuard (116 против 86 Мбит/с), но без защиты эта скорость ничего не стоит.
Нужен ли IPsec поверх GRE, если сеть провайдера закрытая? GRE, IPIP, EoIP и VXLAN ничего не шифруют. Если трафик идёт через чужую сеть, включите ipsec-secret или заверните туннель в WireGuard. В собственной оптике между своими зданиями шифрование можно не включать.
Почему OpenVPN по TCP медленнее, чем по UDP? TCP внутри TCP: при потерях повторно отправляют оба уровня, и внутренний TCP резко сбавляет скорость. По UDP такого конфликта нет. В RouterOS 6 OpenVPN работает только по TCP, по UDP — с RouterOS 7.
Есть ли WireGuard и VXLAN на RouterOS 6? Нет, оба появились только в RouterOS 7. На 6.49 для шифрованного туннеля используйте IKEv2, L2TP/IPsec или GRE/IPIP/EoIP с IPsec.
Открытый урок · бесплатно
Поднимите туннель между двумя MikroTik на живом стенде
Свой роутер не нужен. На каждом открытом уроке стенды уже прогреты: RouterOS загружена, доступ выдан. Вы настраиваете туннель между двумя роутерами, проверяете маршрут и смотрите, сколько процессора съедает шифрование, а тренер отвечает на вопросы по ходу.
Стенд онлайн
Подключение за пару минут
Практика
Туннель, маршрут, проверка
Тренер рядом
Разбор ваших вопросов вживую
Ближайший урок: 20 декабря 2026


